읽는 데 6분
curl이 받은 취약점 45건, 36건은 일반 버그였어요
메일 한 통에 취약점이 45개 들어왔어요. curl이 신청한 Anthropic OSS Scanner의 첫 결과였어요. 그런데 유지보수자들의 초기 판정이 끝난 뒤 취약점으로 남은 것은 LOW 5건, 일반 버그로 분류된 것은 36건이었어요.
이를 “40건이 가짜였다”로 읽으면 실제 발견을 놓쳐요. 11월 18일 Daniel Stenberg의 글은 보고서가 문제를 찾는 품질은 높지만, 너무 쉽게 취약점이라고 부른다고 평가해요. 별도로 받은 일반 버그 보고 23건은 아직 분석하지 않았고, 이번 45건 집계에는 넣지 않았어요.
버그가 있어도 보안 문제는 아닐 수 있어요
프로그램이 의도대로 움직이지 않는 문제와, 공격자가 보안 경계를 넘을 수 있는 문제는 판정이 달라요. curl은 최근 LOW 취약점의 인정 기준도 높이고 있어요. 발생 조건이 지나치게 비현실적이거나 가능성이 낮은 문제는 이전보다 더 자주 일반 버그로 분류한다고 밝혔어요.
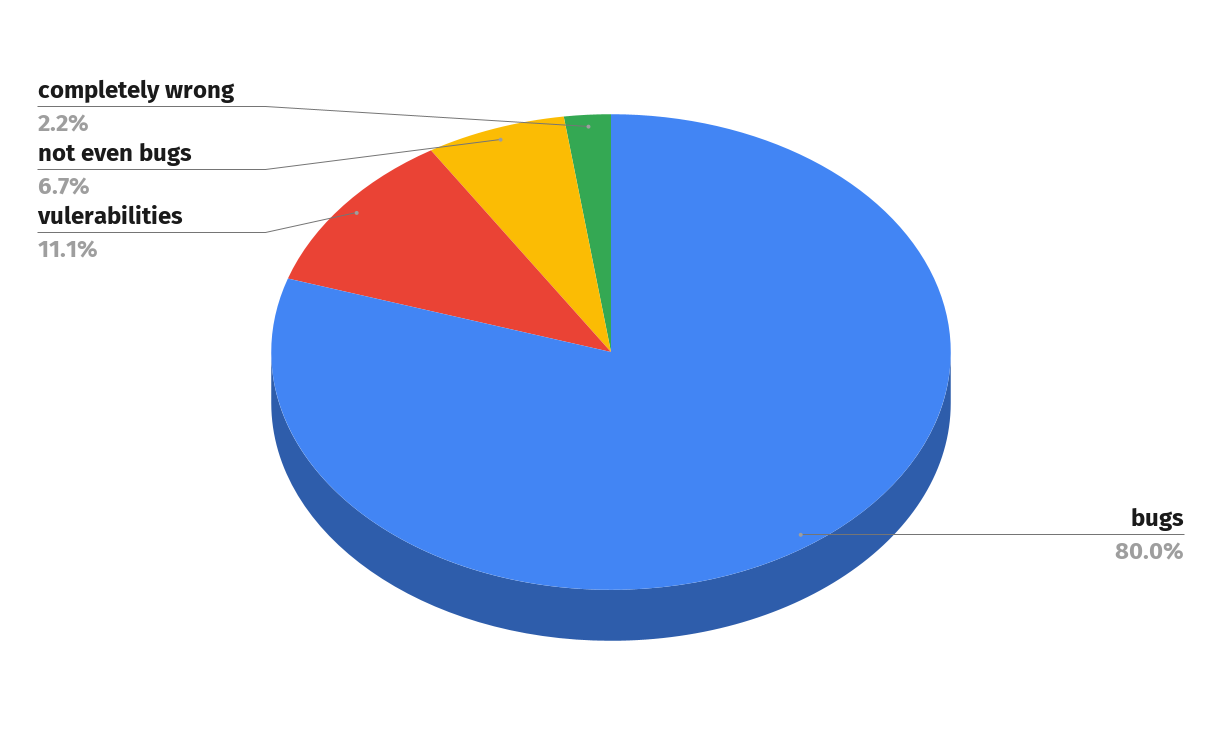
원래 MEDIUM으로 제출된 한 건도 curl은 LOW로 낮췄어요. 최종 분류는 LOW 5건, 일반 버그 36건, 버그도 아닌 것 3건, 완전히 잘못된 보고 1건이에요. 마지막 한 건은 정상 코드를 고치라고 제안했는데, 그 제안을 따르면 오히려 보고서가 경고한 취약점이 생기는 방향이었다고 해요.
따라서 5건이라는 수치에는 모델의 발견 능력뿐 아니라 curl이 적용한 위협과 심각도 기준도 들어 있어요. 이 사례 하나로 다른 프로젝트의 취약점 탐지율을 예상할 수는 없어요.
검토할 일이 사라진 것은 아니에요
Stenberg는 긴 보고서를 읽고 수정안을 만드는 데 사람이 여전히 필요했다고 적었어요. 일부 제안 패치는 거의 그대로 쓸 만했지만, 더 흔하게는 사람이 분석한 뒤 수정을 작성했어요. 글을 쓴 시점에는 보고된 버그 11건이 아직 처리되지 않았어요.
발견 결과를 버릴지 말지만 정하면 끝나는 상황이 아니죠. 보안 문제로 분류되지 않은 버그도 읽고, 재현 조건과 수정 필요성을 판단해야 해요. 취약점 수만 보면 이 검토량이 보이지 않아요.
가입할 때 조절할 수 있는 것은 달라요
OSS Scanner의 공식 README를 함께 읽으면, curl이 지적한 부담을 서로 다른 설정에 대응시킬 수 있어요. 서비스는 보고서를 모델이 생성하며 사람이 사전 검토하지 않는다고 명시해요.
| 줄이려는 혼선 | 공식 문서의 제어 지점 | 해 주지 않는 일 |
|---|---|---|
| 무엇을 취약점으로 볼지 | threat_model.md에 입력 경계, 범위, 심각도 기준 작성 |
모든 판정이 프로젝트 기준에 맞는다고 보장하지 않아요 |
| 보고서가 너무 길거나 핵심이 묻힘 | report_guidelines.md에 길이·구성·필수 사실 지정 |
취약점의 범위와 심각도를 바꾸는 파일은 아니에요 |
| 수정안이 프로젝트 방식과 어긋남 | patch_guidelines.md에 수정 폭·테스트·코드 스타일 지정 |
제안 패치의 정확성 검토를 대신하지 않아요 |
| 어떤 보고를 어느 채널로 받을지 | 이메일·GitHub 채널별 min_severity 지정 |
발송자가 붙인 심각도 자체를 바로잡지는 않아요 |
특히 보고서 형식과 심각도 정의를 섞으면 안 돼요. 공식 문서는 형식 지침으로 범위나 판정을 바꾸려는 파일은 통째로 무시한다고 설명해요. 검토가 밀려 잠시 받지 않으려면 disabled: true로 등록을 유지한 채 보고를 중단하는 선택지도 있어요.
이 설정들이 curl의 결과를 얼마나 개선할지는 시험하지 않았어요. 다만 “긴 보고서를 줄이기”와 “취약점 과분류를 줄이기”가 같은 설정은 아니라는 점은 문서로 구분할 수 있어요. 전달 최소 등급만 높이면 curl이 실제로 인정한 LOW 보고도 그 채널에서 받지 못하게 돼요. 알림 수를 줄이는 것과 판정 품질을 높이는 것은 따로 결정할 일이에요.
확인한 범위
- 기준일: 2026-11-19
- 직접 한 것: curl의 초기 판정과 OSS Scanner 공식 등록 문서를 대조해, 위협 기준·보고서 형식·패치 스타일·채널 필터가 각각 맡는 일을 나눴어요. 한국어 중간 집계와는 판정 시점과 모집단을 구분했어요.
- 읽은 것: Stenberg의 11월 18일 글, OSS Scanner README, GeekNews의 11월 11일 중간 소개.
- 확인하지 못한 것: 개별 보고와 패치를 재현하지 않았고, 지침 설정 전후의 정확도나 검토 시간 변화는 측정하지 않았어요.
출처
 daniel.haxx.se
 GitHub