읽는 데 7분
정상 CDN을 타고 온 악성 코드, Optimizely 사고의 복구 경계
웹사이트에 붙여 둔 A/B 테스트 코드가 방문자에게 악성 코드를 전달했어요. Report URI는 11월 16일 조사에서 178개 조직에 속한 Optimizely 스크립트 188개가 변조됐다고 보고했어요. 웹사이트의 화면이나 기능을 비교 실험하는 Optimizely Web Experimentation이 배포 통로가 된 거예요.
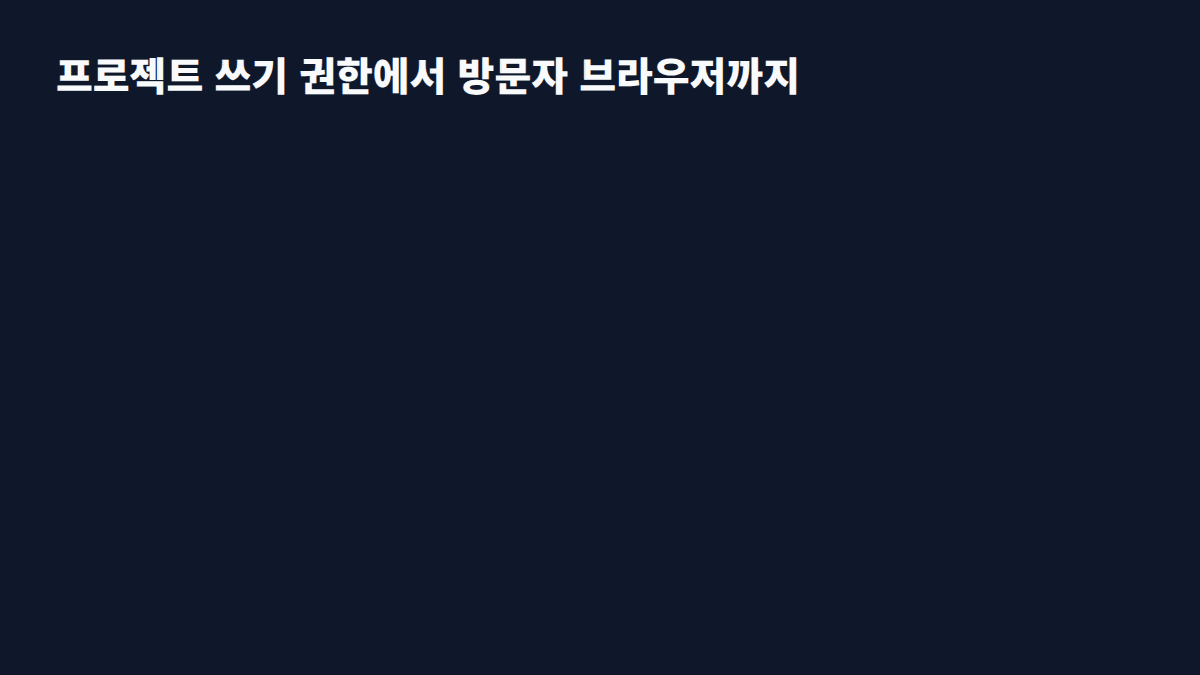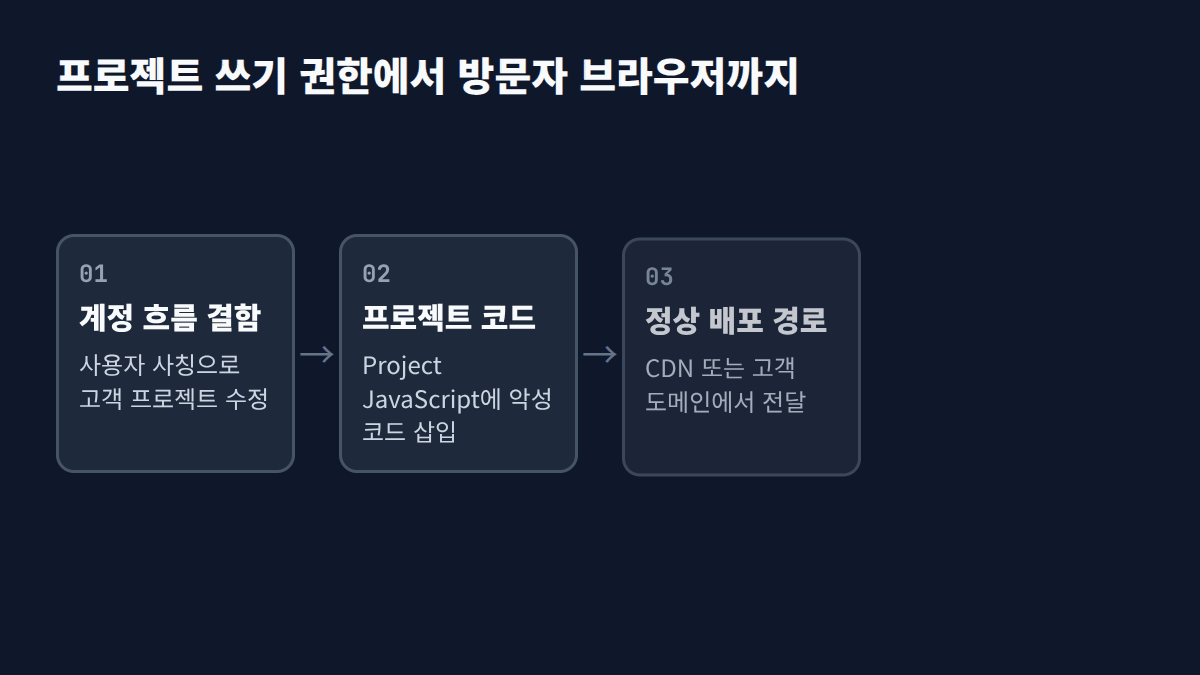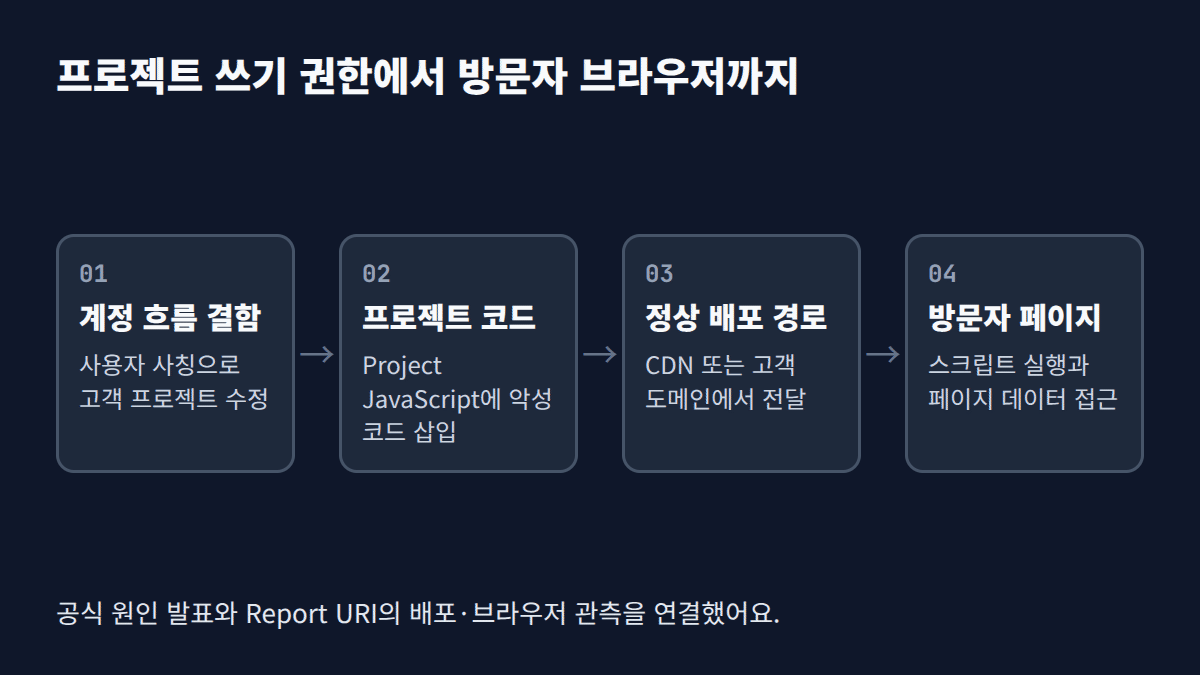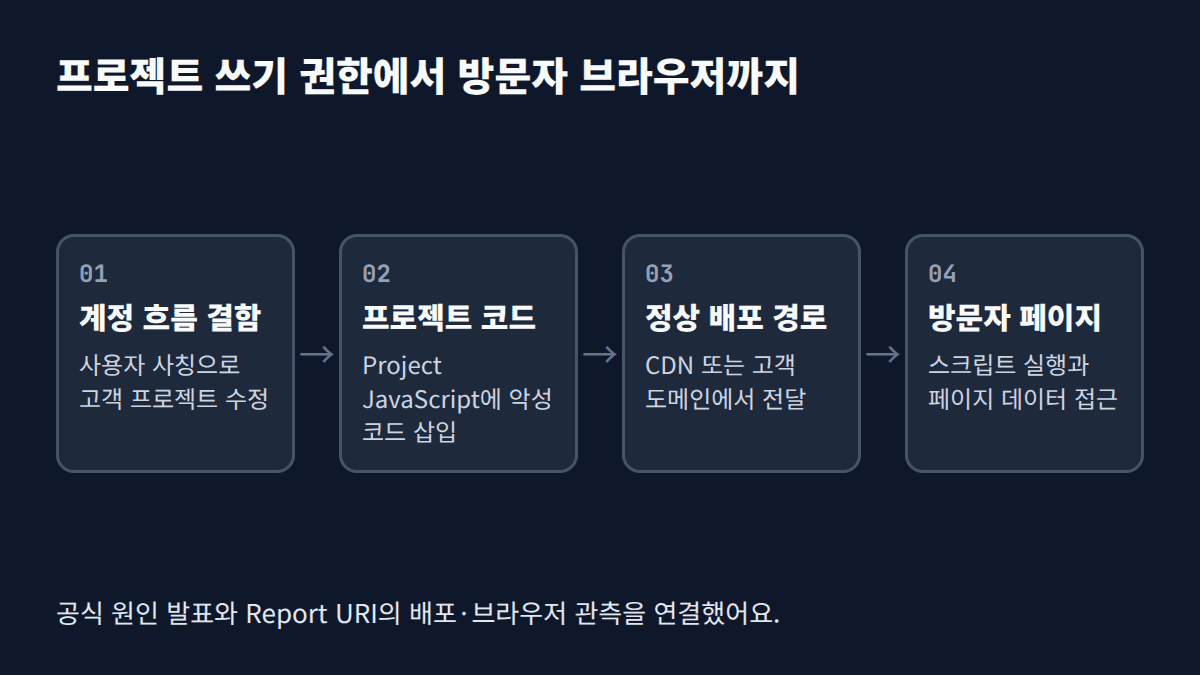
사고 초기에는 공격자가 어떻게 고객 프로젝트에 접근했는지 알려지지 않았어요. 18일 공식 후속 공지는 원인을 더 좁혔어요. Optimizely에 따르면 공격자는 계정 가입 흐름의 결함으로 사용자를 사칭하고, 표적으로 삼은 고객 프로젝트에 JavaScript를 넣었어요. 회사는 자격증명 유출 사건은 아니었다고 밝혔어요.
주소는 정상인데 내용이 바뀌었어요
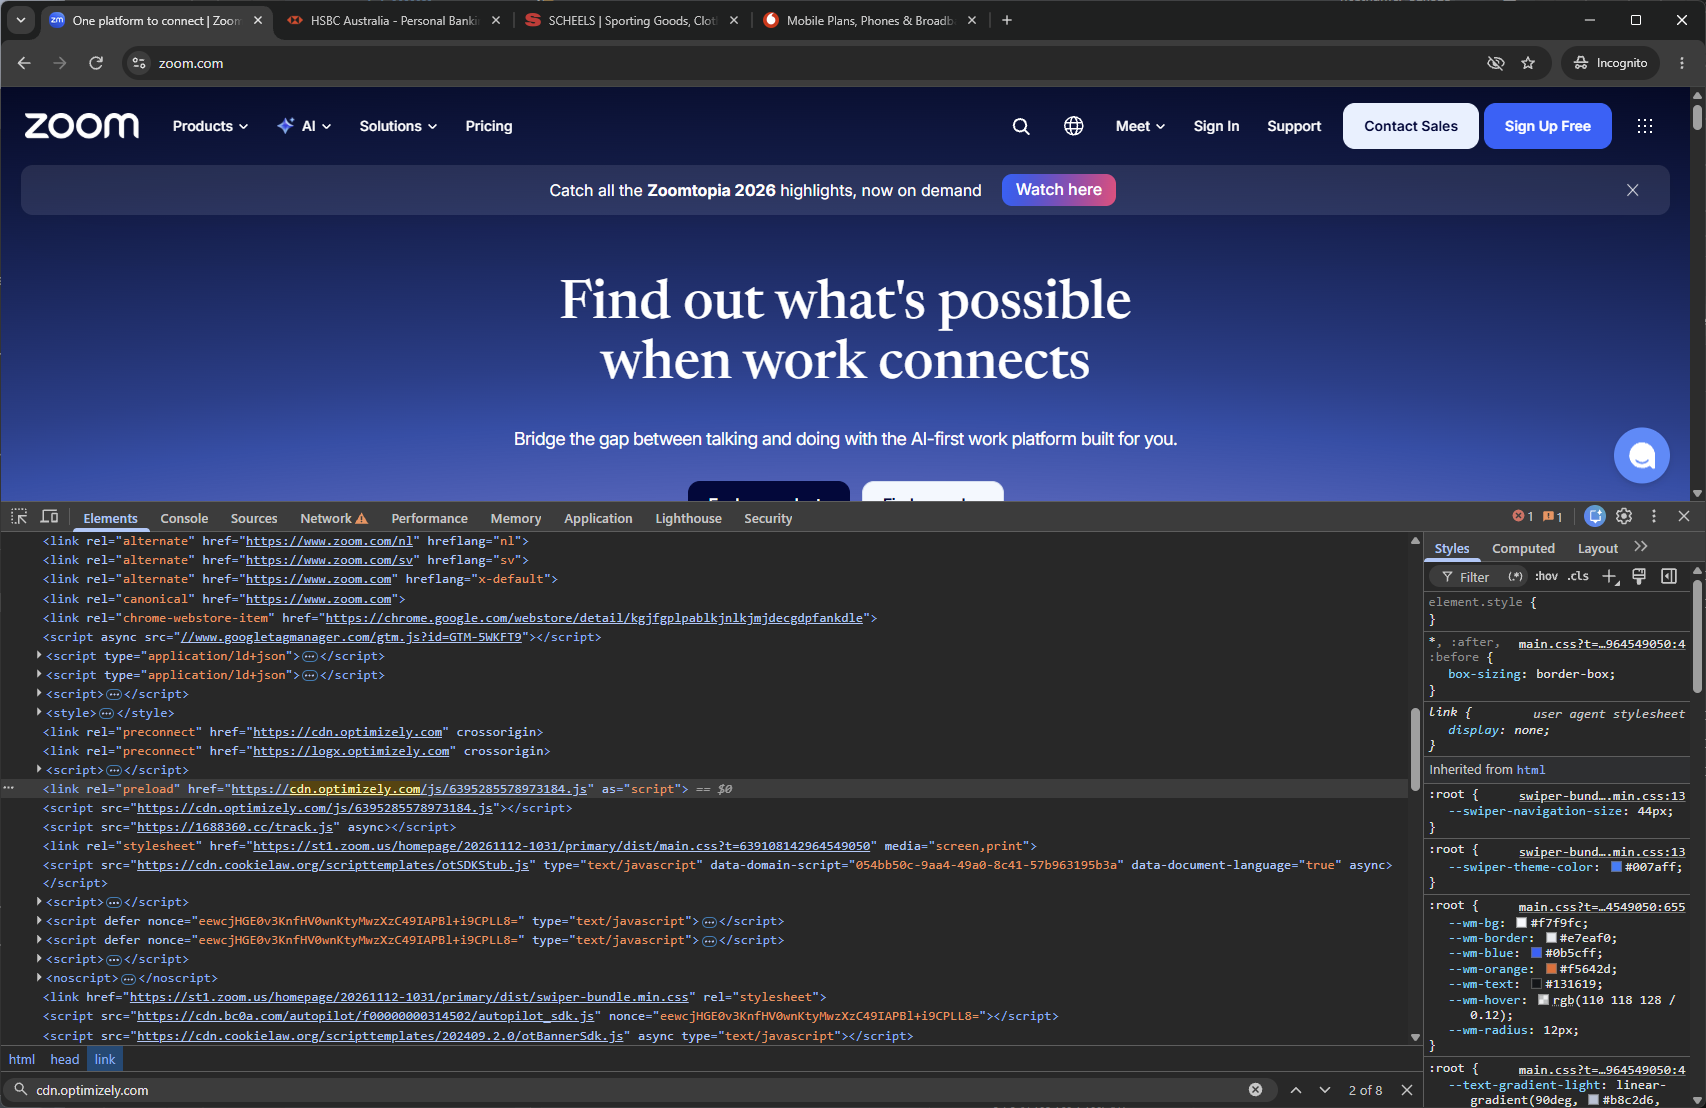
웹페이지는 Optimizely의 파일 배포망인 CDN에서 짧은 JavaScript 파일을 받아 실행해요. 여기에는 서비스 코드뿐 아니라 고객이 관리 화면에서 작성하는 Project JavaScript도 들어가요. Report URI가 관측한 공격자는 이 고객 코드 영역을 바꿨어요.
CDN은 전달받은 프로젝트 내용을 그대로 내보냈어요. 조사자는 이를 CDN 캐시 오염 공격과 구분해요. HTTPS 연결과 익숙한 배포 주소가 그대로였어도, 그 안에서 내려오는 코드의 작성 권한이 이미 잘못 쓰인 거죠.
자체 도메인으로 스크립트를 제공하던 일부 고객도 영향을 받았다고 해요. 자체 도메인을 써도 공격자가 수정한 Optimizely 프로젝트 내용을 가져오면 악성 코드가 그대로 전달돼요.
제거한 코드와 이미 노출된 데이터
Report URI는 지갑 주소 바꿔치기, 카드 정보 수집, 쿠키와 페이지 화면 수집, iOS 공격 코드 전달 기능을 분석했어요. 여기서 무엇에 접근할 수 있었는지를 나누어 읽어야 해요.
| 조사자가 설명한 접근 범위 | 복구 때 구분할 것 |
|---|---|
| 사이트 자체 폼의 카드 입력 | 외부 결제 서비스의 별도 iframe 안 카드 입력은 해당 수집 코드의 접근 밖이었다고 해요 |
document.cookie로 읽는 쿠키 |
HttpOnly 표시가 없는 쿠키가 대상이에요 |
| 페이지의 지갑 주소와 복사 동작 | 화면에 보인 주소와 사용자가 실제 붙여 넣은 주소가 달라질 수 있어요 |
이 표는 해당 조사에서 분석한 코드의 범위예요. 각 방문자에게 어떤 피해가 일어났는지까지 알려 주지는 않아요. 조사자는 카드와 쿠키가 얼마나 전송됐는지는 알 수 없다고 밝혔어요.
Optimizely는 탐지 후 세 시간 안에 취약점을 닫고 악성 코드 전달을 막았으며, 모든 영향 프로젝트에서 삽입 코드를 제거했다고 해요. 영향은 Web Experimentation에 한정되고 고객의 5% 미만이며, 다른 제품은 영향이 없었다는 회사 설명도 덧붙였어요. 조사자가 확인한 178개 조직과 회사의 고객 비율은 분모와 확인 방식이 달라요.
웹팀이 닫아야 할 세 구역
두 발표를 연결하면 복구 확인을 세 구역으로 나눌 수 있어요.
- 프로젝트 관리: 내 Web Experimentation 계정이 영향 대상인지 회사가 직접 보낸 안내로 확인하고, 프로젝트에 남은 코드와 수정 권한을 점검해요. 공식 원인이 가입 흐름 결함인 만큼, 비밀번호만 바꾼 것을 복구 완료 조건으로 삼기 어려워요.
- 배포 내용: CDN 주소나 자체 도메인 여부만 보지 않고 실제 제공되는 프로젝트 코드가 정리됐는지 확인해요. 이 사건에서는 정상 배포 경로가 변조된 내용을 운반했어요.
- 방문자 영향: 코드를 제거한 시점과 이전에 노출된 데이터의 조사 범위를 나누어요. 악성 코드가 지금 없다는 회사 발표만으로 과거의 카드·세션 피해까지 해소됐다고 결론 낼 수는 없어요.
이것은 Optimizely가 모든 고객에게 요구한 공식 체크리스트가 아니라, 원인 발표와 관측 범위를 대조해 정리한 점검 구분이에요. 회사는 Web Experimentation 고객에게 영향 여부와 추가 지침을 직접 전달했다고 밝혔어요. 다른 Optimizely 제품만 쓴다면 조치가 필요 없다는 안내도 했어요.
확인한 범위
- 기준일: 2026-11-19
- 직접 한 것: 초기 사고 보도와 한국어 해설을 11월 18일 공식 후속 공지에 대조했어요. Report URI의 자체 도메인 배포, 쿠키와 결제 iframe 접근 범위를 함께 읽어 프로젝트·배포·방문자 영향의 복구 조건을 나눴어요.
- 읽은 것: Ars Technica 보도, Optimizely 사고 공지, Report URI 조사와 한국어 Mezha 기사.
- 확인하지 못한 것: 개별 고객에게 전달된 추가 지침과 실제 방문자별 피해는 확인하지 못했어요. 공격 코드와 악성 인프라에는 접근하지 않았어요.
출처
 Report URI Blog
 Optimizely

 Ars Technica