읽는 데 5분
GitHub Team의 무료 보안 평가, 결과에 없는 저장소부터 보세요
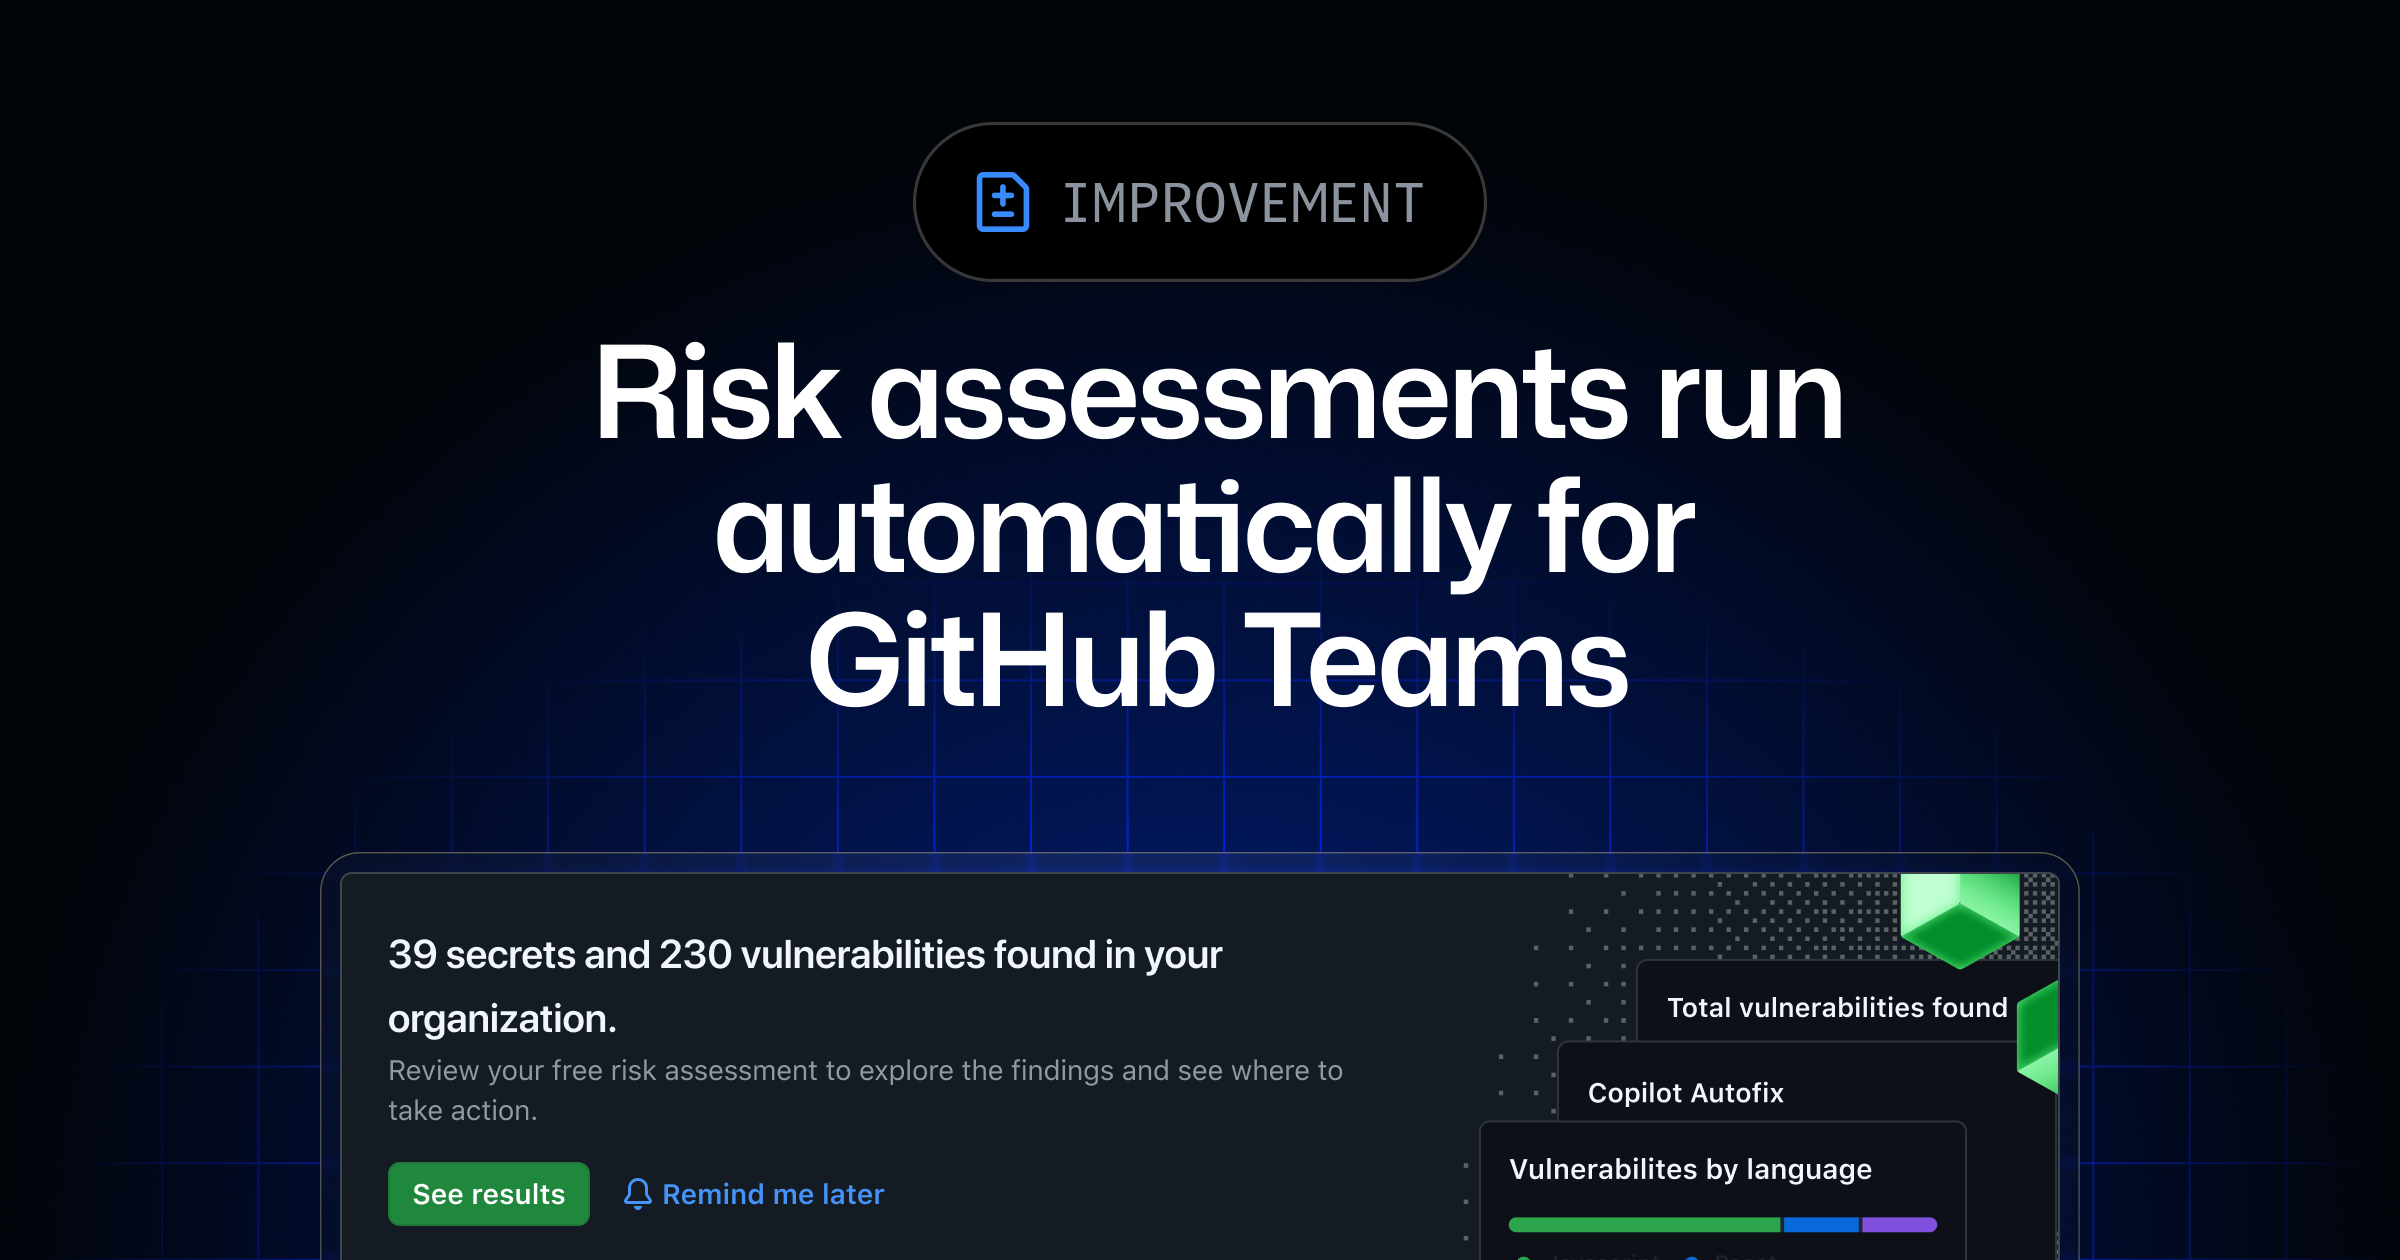
GitHub Team 조직 관리자라면 직접 신청하지 않은 보안 평가 결과를 보게 될 수 있어요. GitHub는 11월 18일 무료 보안 위험 평가를 Team 조직에서 자동 실행한다고 발표했어요. 노출된 자격증명과 코드 취약점의 현재 위험을 파악하고 후속 조치의 순서를 정하도록 돕는 기능이에요.
그 결과에 내 저장소가 없거나 취약점이 보이지 않는다면, 곧바로 “문제없음”으로 읽기 전에 검사 대상을 확인해야 해요. 짧은 공지가 알려 주는 것은 자동 실행의 시작이고, 연결된 코드 평가 문서는 검사 범위와 결과에 포함되는 조건을 더 설명해요.
무엇을 검사했는지 먼저 봐요
GitHub가 설명하는 직접 실행 방식의 코드 위험 평가는 조직 소유자와 보안 관리자가 이용할 수 있어요. 코드 평가와 비밀정보 평가는 별개로 실행되고, 결과도 Assessments의 서로 다른 탭에 표시돼요.
코드 평가 문서를 결과 해석의 기준으로 읽으면 세 가지 질문이 생겨요.
| 결과에서 확인할 것 | 직접 실행 코드 평가 문서의 조건 | 읽을 때 주의할 점 |
|---|---|---|
| 내 저장소가 검사 대상이었나 | 기본적으로 최근 90일 커밋 활동을 바탕으로 private·internal 저장소 최대 20개를 미리 선택하고, 실행 전 바꿀 수 있어요 | 결과에 없는 저장소는 검사되지 않았을 수 있어요 |
| 저장소의 모든 언어를 검사했나 | 지원하는 언어가 하나 이상 있어야 선택 가능해요. 모든 언어의 스캔이 실패하면 실패로 집계하지만, 하나라도 성공하면 결과에 포함돼요 | 결과에 포함됐다는 사실만으로 전체 언어 검사가 끝났다고 볼 수 없어요 |
| 언제 실행한 결과인가 | 스캔은 한 시간 제한이 있고, 평가는 90일마다 다시 실행할 수 있어요 | 결과의 검사 시점과 이후 변경 사항을 구분해야 해요 |
이 표의 세부 조건은 직접 실행 기능에 관한 문서의 설명이에요. 자동 실행도 같은 방식으로 저장소를 선택하거나 90일마다 예약된다고 이번 공지만으로 단정할 수는 없어요. 자동 평가 결과를 볼 때도 실제 선택된 저장소, 언어별 검사 상태, 검사 시점을 따로 확인할 이유가 여기에 있어요.
무료 평가 다음에 남는 판단
공식 코드 평가 문서는 평가 과정에서 Code Security 라이선스 비용을 청구하지 않으며, 검사에 쓰는 GitHub Actions 실행 시간도 무료라고 명시해요. 이는 평가의 비용 설명이에요. 다른 Actions 작업이나 이후 도입할 보안 기능의 비용까지 무료라는 약속으로 넓히면 안 돼요.
보고서는 발견된 취약점과 심각도, Copilot Autofix로 수정 가능한 건수를 보여 줘요. 이때 수정 가능 건수는 실제 수정이 완료된 건수와 구별해서 읽는 편이 맞아요.
조직 전체를 한 번에 “검사 완료”로 표시하기보다, 결과에 없는 저장소와 부분 성공한 언어를 먼저 분리해 보세요. 짧은 자동화 소식에서 실무적으로 남는 질문은 점수 자체보다 그 결과가 내 코드의 어디까지 설명하느냐예요.
확인한 범위
- 기준일: 2026-11-19
- 직접 한 것: 자동 실행 공지와 코드 위험 평가의 공식 범위 문서를 대조해, 대상 미선택·언어별 부분 성공·검사 시점이 각각 다른 결과 해석 문제임을 정리했어요.
- 읽은 것: GitHub의 11월 18일 변경 공지와 Code security risk assessment 문서.
- 확인하지 못한 것: 실제 조직의 자동 실행 결과, 자동 평가의 저장소 선택 방식과 반복 일정, 비밀정보 평가의 세부 검사 범위는 확인하지 못했어요.
출처
 The GitHub Blog
 GitHub Docs